Votre panier est vide.
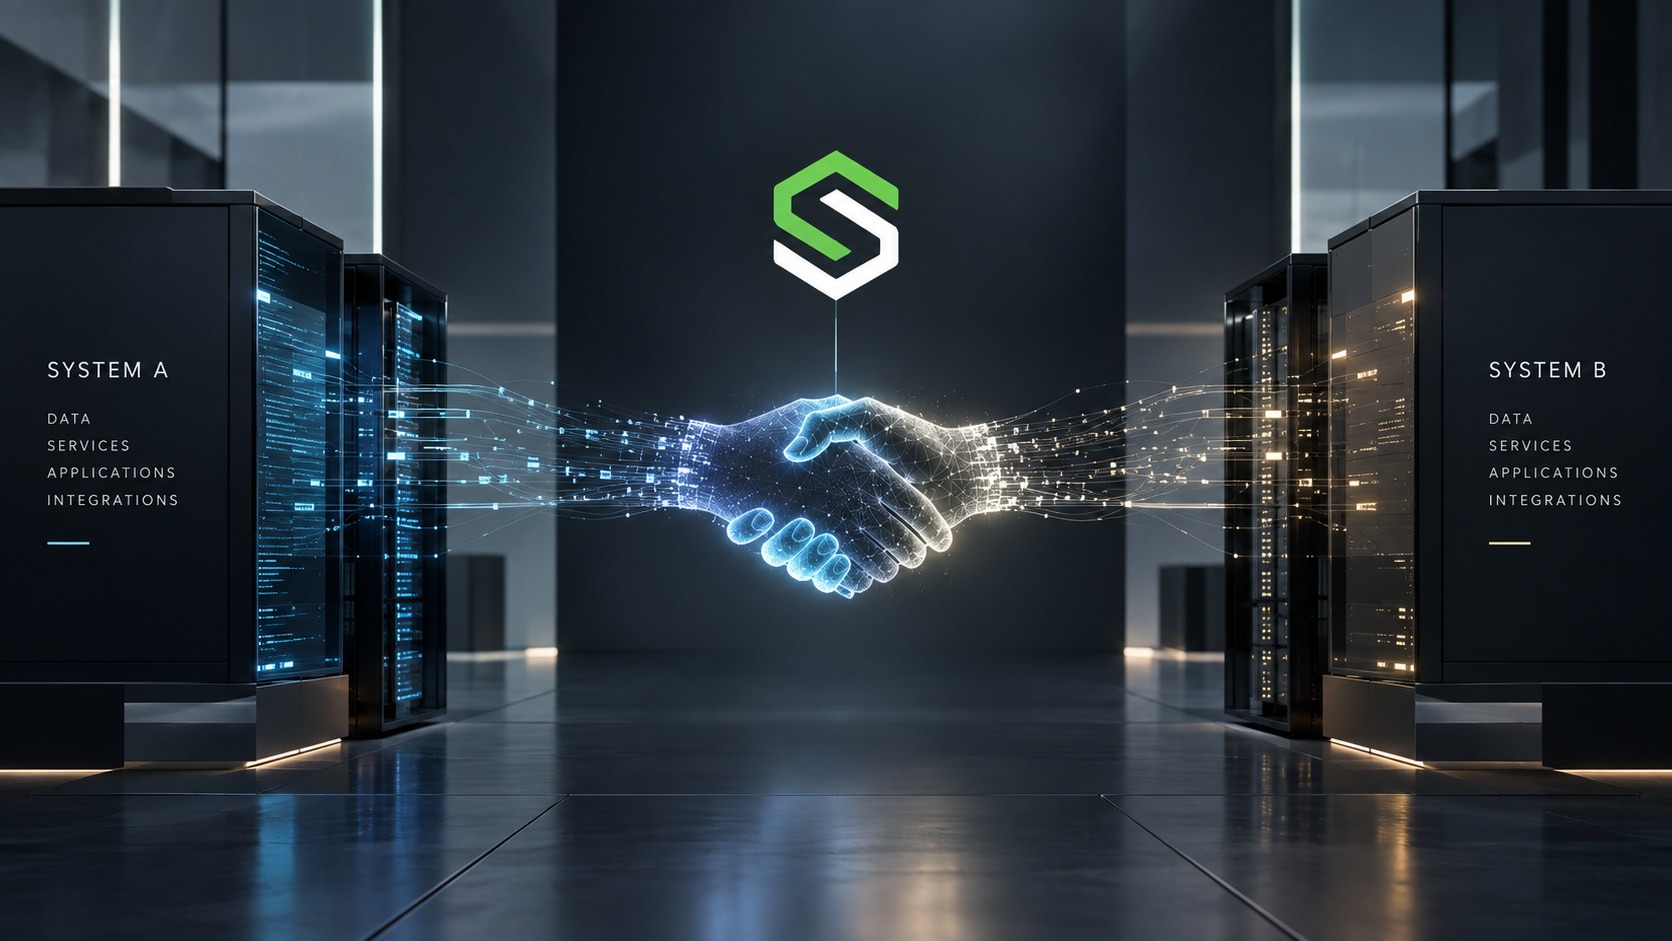
Lorsque les systèmes communiquent entre eux, comment savent-ils à qui faire confiance ?
15 Sep
Lorsqu’un utilisateur accède à un système, son identité est généralement vérifiée avant que l’accès ne lui soit accordé. Selon le système, cette vérification peut reposer sur des mots de passe, une authentification multifacteur, des rôles ou d’autres mécanismes de sécurité.
Mais dans les systèmes modernes, une grande partie des communications ne se fait pas entre un utilisateur et une application. Elle a lieu directement entre les systèmes eux-mêmes.
Une plateforme peut demander des données à un autre système. Une API peut communiquer avec un backend. Une application peut se connecter à un service externe pour exécuter un processus.
Dans ces situations, une question se pose, tout aussi importante que celle de l’identité de l’utilisateur : comment un système sait-il qui se trouve de l’autre côté de la connexion ?
Une connexion chiffrée et une identité vérifiée ne sont pas la même chose
TLS est largement utilisé pour protéger les communications lors de la transmission des données. Dans une connexion HTTPS standard, le client vérifie le certificat du serveur afin de s’assurer qu’il communique bien avec la destination prévue.
Mutual TLS, ou mTLS, va un peu plus loin : les deux parties présentent et vérifient leurs certificats. Le serveur vérifie l’identité du client et le client vérifie celle du serveur.
En pratique, la connexion ne repose donc pas uniquement sur la question « La communication est-elle protégée ? », mais également sur « L’autre partie est-elle réellement celle qu’elle prétend être ? »
Une API est un point d’entrée dans un système
Les API sont conçues pour offrir aux systèmes un moyen structuré de communiquer entre eux.
Elles permettent de consulter des données, de mettre à jour des informations, de déclencher des processus ou d’utiliser les fonctionnalités d’un autre système.
C’est pourquoi la sécurité d’une API ne consiste pas uniquement à protéger un endpoint. Il faut également déterminer qui peut l’utiliser, quelles actions sont autorisées et comment vérifier l’identité du système qui demande l’accès.
À mesure que les plateformes deviennent plus interconnectées, ces relations doivent être considérées comme une composante à part entière de l’architecture de sécurité.
La confiance entre les systèmes doit être conçue
Un vaste écosystème logiciel peut comprendre des dizaines d’applications, d’API, de services internes et de plateformes externes qui échangent des informations.
Tous les composants ne doivent pas disposer du même niveau d’accès. Un système peut avoir uniquement besoin de consulter une catégorie de données, tandis qu’un autre peut être autorisé à déclencher un processus ou à modifier des informations.
La confiance ne doit donc pas simplement découler du fait que deux systèmes sont connectés. Elle doit reposer sur des identités vérifiables et des règles d’accès clairement définies.
C’est également l’un des principes qui sous-tendent les approches Zero Trust : le simple fait de se trouver à l’intérieur d’un réseau ne doit pas être considéré comme une preuve suffisante de confiance.
La sécurité s’étend à l’ensemble de la chaîne de communication
Cette évolution est également de plus en plus visible au sein des plateformes cloud.
Le 8 septembre 2026, AWS a étendu API Gateway en ajoutant la prise en charge de certificats gérés par les organisations pour l’authentification mTLS avec les backends. Cela permet au backend de vérifier l’identité d’API Gateway avant d’accepter la connexion. Combinée au mTLS côté client, l’authentification mutuelle peut ainsi s’étendre du client à l’API, puis de l’API au backend.
Cette technologie n’est qu’un exemple d’une évolution plus large de l’architecture des systèmes : la sécurité ne s’arrête pas une fois l’utilisateur vérifié. Elle se poursuit tout au long des communications entre les différents composants.
Chez ALSoft, la sécurité et l’intégration sont abordées comme deux dimensions d’une même architecture. Lorsque des systèmes sont connectés, l’enjeu ne consiste pas seulement à permettre la circulation des informations, mais aussi à vérifier les identités, à contrôler les accès et à protéger les communications tout au long du processus.
Comme l’explique Ermal Beqiri, fondateur d’ALSoft :
« Dans un écosystème numérique, la confiance se construit au niveau de chaque connexion. Lorsque les systèmes reconnaissent l’identité les uns des autres et communiquent selon des règles clairement définies, la sécurité devient une composante de l’architecture elle-même, plutôt qu’une simple couche qui l’entoure. »
Plus les systèmes sont interconnectés, plus la manière dont la confiance s’établit entre eux devient importante.
Car dans une architecture moderne, la question n’est pas simplement de savoir si deux systèmes peuvent communiquer, mais comment ils savent avec qui ils communiquent et ce que chacun est autorisé à faire.