Nessun prodotto nel carrello.
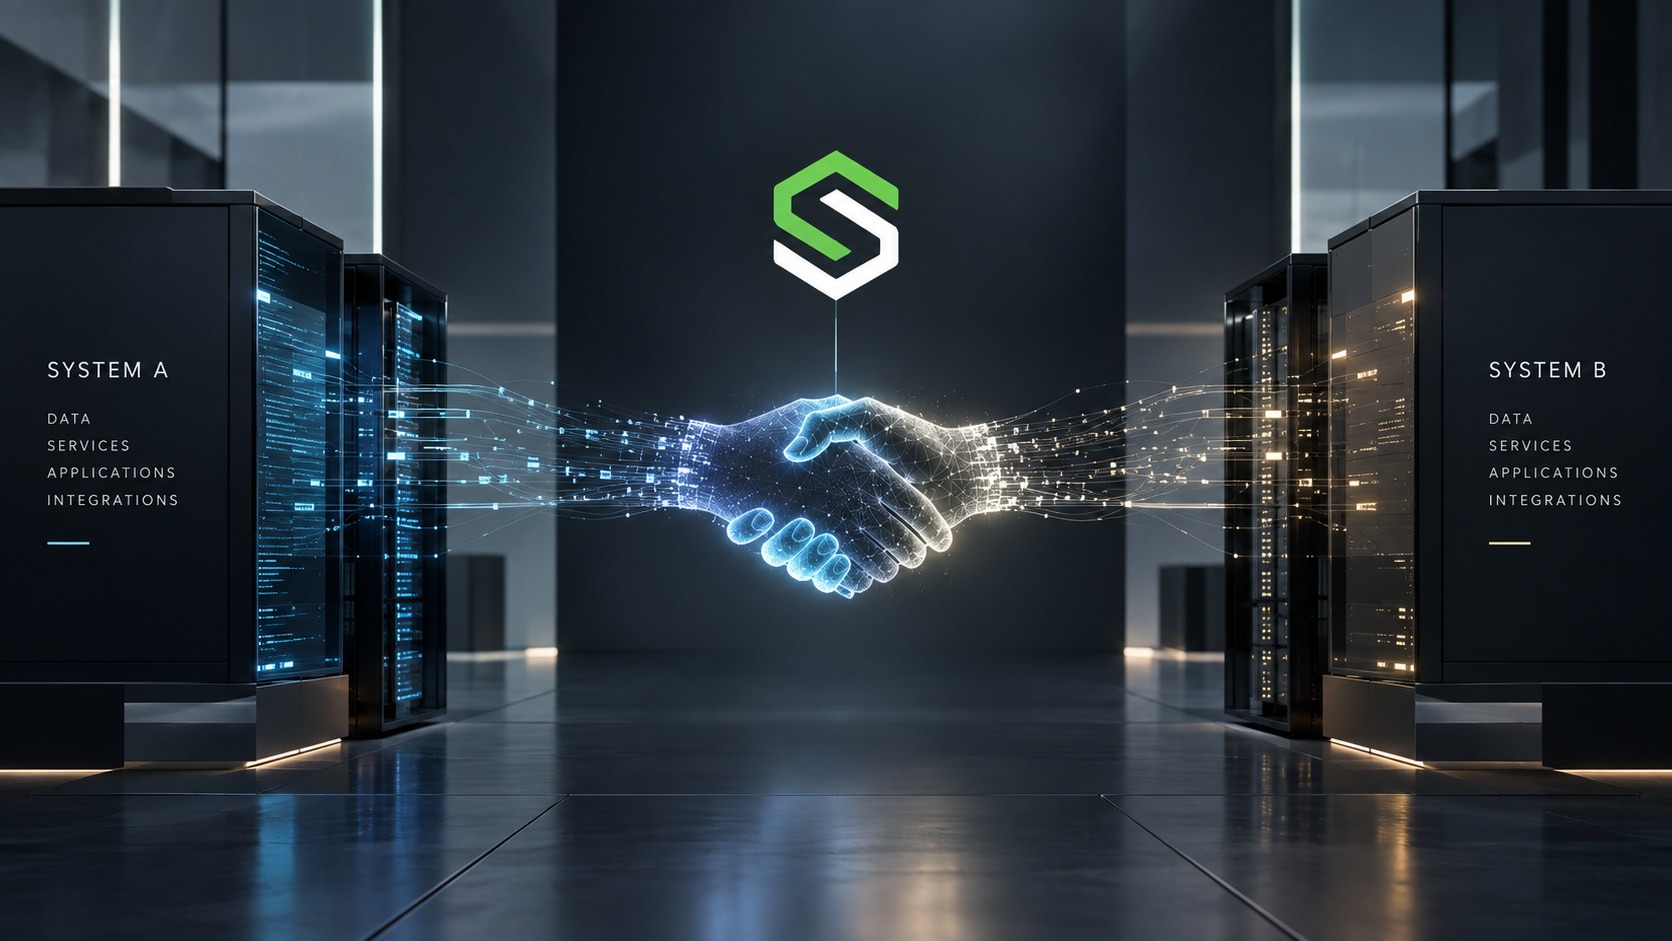
Quando i sistemi comunicano tra loro, come sanno di chi fidarsi?
15 Sep
Quando un utente accede a un sistema, la sua identità viene generalmente verificata prima che gli venga concesso l’accesso. A seconda del sistema, questa verifica può avvenire tramite password, autenticazione a più fattori, ruoli o altri meccanismi di sicurezza.
Ma nei sistemi moderni, gran parte delle comunicazioni non avviene tra un utente e un’applicazione. Avviene direttamente tra i sistemi stessi.
Una piattaforma può richiedere dati a un altro sistema. Un’API può comunicare con un backend. Un’applicazione può connettersi a un servizio esterno per eseguire un processo.
In questi casi emerge una domanda importante quanto la verifica dell’identità dell’utente: come fa un sistema a sapere chi si trova dall’altra parte della connessione?
Una connessione crittografata e un’identità verificata non sono la stessa cosa
TLS è ampiamente utilizzato per proteggere le comunicazioni durante la trasmissione dei dati. In una connessione HTTPS standard, il client verifica il certificato del server per assicurarsi di comunicare con la destinazione prevista.
Mutual TLS, o mTLS, porta questo processo un passo oltre: entrambe le parti presentano e verificano i rispettivi certificati. Il server verifica il client e il client verifica il server.
In pratica, quindi, la connessione non si basa soltanto sulla domanda “La comunicazione è protetta?”, ma anche su “L’altra parte è davvero chi dichiara di essere?”
Un’API è un punto di accesso a un sistema
Le API sono progettate per offrire ai sistemi un modo strutturato di comunicare tra loro.
Attraverso un’API è possibile consultare dati, aggiornare informazioni, avviare processi o utilizzare le funzionalità di un altro sistema.
Proprio per questo, la sicurezza di un’API non riguarda soltanto la protezione di un endpoint. È necessario stabilire chi può utilizzarla, quali operazioni può eseguire e come viene verificata l’identità del sistema che richiede l’accesso.
Man mano che le piattaforme diventano sempre più interconnesse, queste relazioni devono essere considerate parte integrante dell’architettura di sicurezza.
La fiducia tra i sistemi deve essere progettata
Un grande ecosistema software può comprendere decine di applicazioni, API, servizi interni e piattaforme esterne che scambiano informazioni.
Non tutti i componenti devono avere lo stesso livello di accesso. Un sistema potrebbe avere bisogno soltanto di consultare una determinata categoria di dati, mentre un altro potrebbe essere autorizzato ad avviare un processo o a modificare informazioni.
La fiducia, quindi, non dovrebbe derivare semplicemente dal fatto che due sistemi sono connessi. Deve basarsi su identità verificabili e regole di accesso chiaramente definite.
Questo è anche uno dei principi alla base dell’approccio Zero Trust: il semplice fatto di trovarsi all’interno di una rete non dovrebbe essere considerato, di per sé, una prova sufficiente di affidabilità.
La sicurezza si estende lungo l’intera catena di comunicazione
Questa evoluzione è sempre più evidente anche nelle piattaforme cloud.
L’8 settembre 2026, AWS ha esteso API Gateway introducendo il supporto per certificati gestiti dalle organizzazioni nell’autenticazione mTLS con i backend. Questo consente al backend di verificare l’identità di API Gateway prima di accettare la connessione. In combinazione con mTLS lato client, l’autenticazione reciproca può quindi estendersi dal client all’API e successivamente dall’API al backend.
La tecnologia in sé è soltanto un esempio di un cambiamento più ampio nell’architettura dei sistemi: la sicurezza non termina una volta verificata l’identità dell’utente. Prosegue lungo tutta la comunicazione tra i diversi componenti.
In ALSoft, sicurezza e integrazione vengono considerate parti della stessa architettura. Quando i sistemi sono connessi, non conta soltanto che le informazioni possano passare dall’uno all’altro, ma anche come vengono verificate le identità, come viene controllato l’accesso e come viene protetta la comunicazione durante l’intero processo.
Come spiega Ermal Beqiri, fondatore di ALSoft:
«In un ecosistema digitale, la fiducia si costruisce in ogni connessione. Quando i sistemi riconoscono reciprocamente la propria identità e comunicano secondo regole chiaramente definite, la sicurezza diventa parte dell’architettura stessa, anziché essere semplicemente uno strato che la circonda.»
Più i sistemi diventano interconnessi, più diventa importante il modo in cui viene costruita la fiducia tra loro.
Perché nell’architettura moderna, la domanda non è semplicemente se due sistemi possono comunicare, ma come sanno con chi stanno comunicando e quali operazioni ciascuno è autorizzato a eseguire.