Nessun prodotto nel carrello.
Cybersecurity proattiva nel 2026: è possibile rilevare le minacce prima di un attacco?
27 Oct
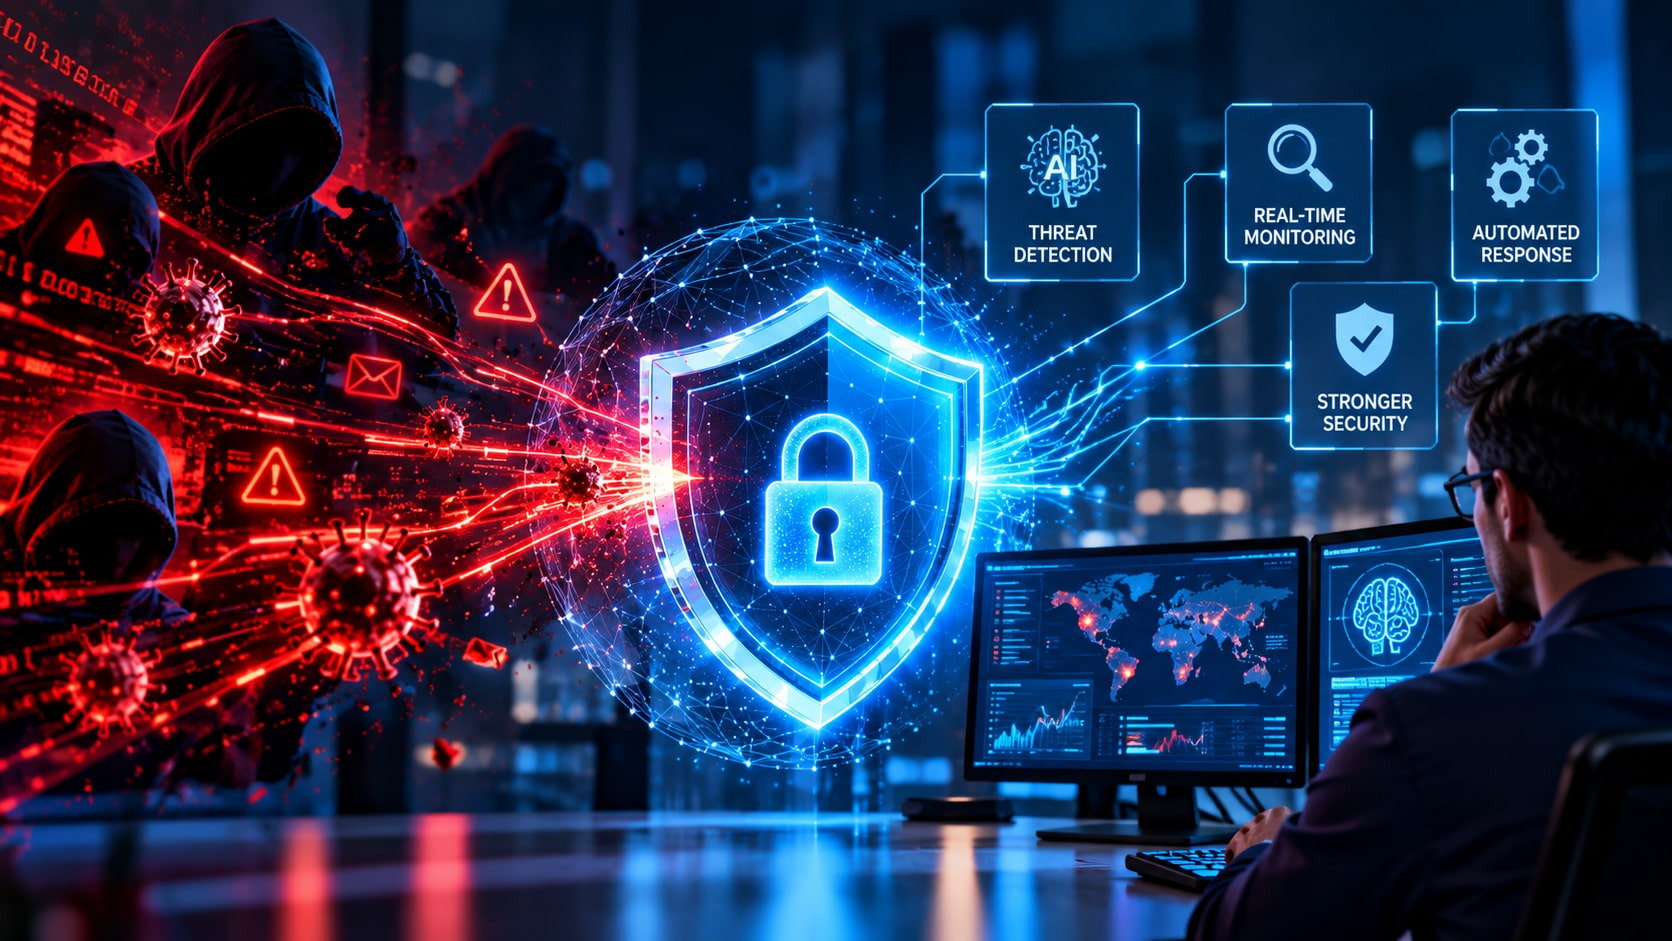
La cybersecurity non consiste più soltanto nel reagire dopo un attacco. Le aziende utilizzano sistemi digitali per comunicare, archiviare informazioni e fornire servizi; riconoscere i segnali di allarme e correggere le debolezze in anticipo può ridurre l’impatto di un incidente. Nel 2026, un approccio proattivo è una parte importante della gestione responsabile della tecnologia.
La sicurezza reattiva si concentra su ciò che accade dopo aver individuato un’attività sospetta o una violazione. L’approccio proattivo aggiunge valutazioni periodiche dei rischi, verifiche delle vulnerabilità, monitoraggio dei sistemi, formazione del personale e preparazione agli incidenti. Non può garantire che ogni attacco venga evitato, ma può migliorare la preparazione e favorire una risposta più tempestiva.
Che cosa comprende la cybersecurity proattiva?
È possibile rilevare le minacce prima di un attacco?
Un avviso, tuttavia, non dimostra che sia in corso un attacco e alcuni attacchi non presentano segnali evidenti in anticipo. Il monitoraggio va combinato con autenticazione a più fattori, segmentazione della rete, backup sicuri, accessi con privilegi minimi e un piano di risposta agli incidenti. Gli avvisi devono essere esaminati tempestivamente da persone in grado di valutarne il contesto.
Come può aiutare l’intelligenza artificiale?
Quali passi dovrebbe compiere un’azienda?
Definite una procedura per segnalare email sospette, richieste di accesso e comportamenti anomali. Formate i dipendenti a riconoscere phishing e ingegneria sociale e provate come reagire a un incidente. Riesaminate i controlli periodicamente e dopo cambiamenti importanti.
Come spiega Ermal Beqiri, fondatore di ALSoft:
“La cybersecurity proattiva significa essere preparati, non presumere che ogni minaccia possa essere prevista. Prima un’azienda individua le debolezze e le attività insolite, meglio può reagire e limitare le interruzioni.”
Conclusione: prepararsi prima che la minaccia diventi un incidente