Votre panier est vide.
Cybersécurité proactive en 2026 : peut-on détecter les menaces avant une attaque ?
27 Oct
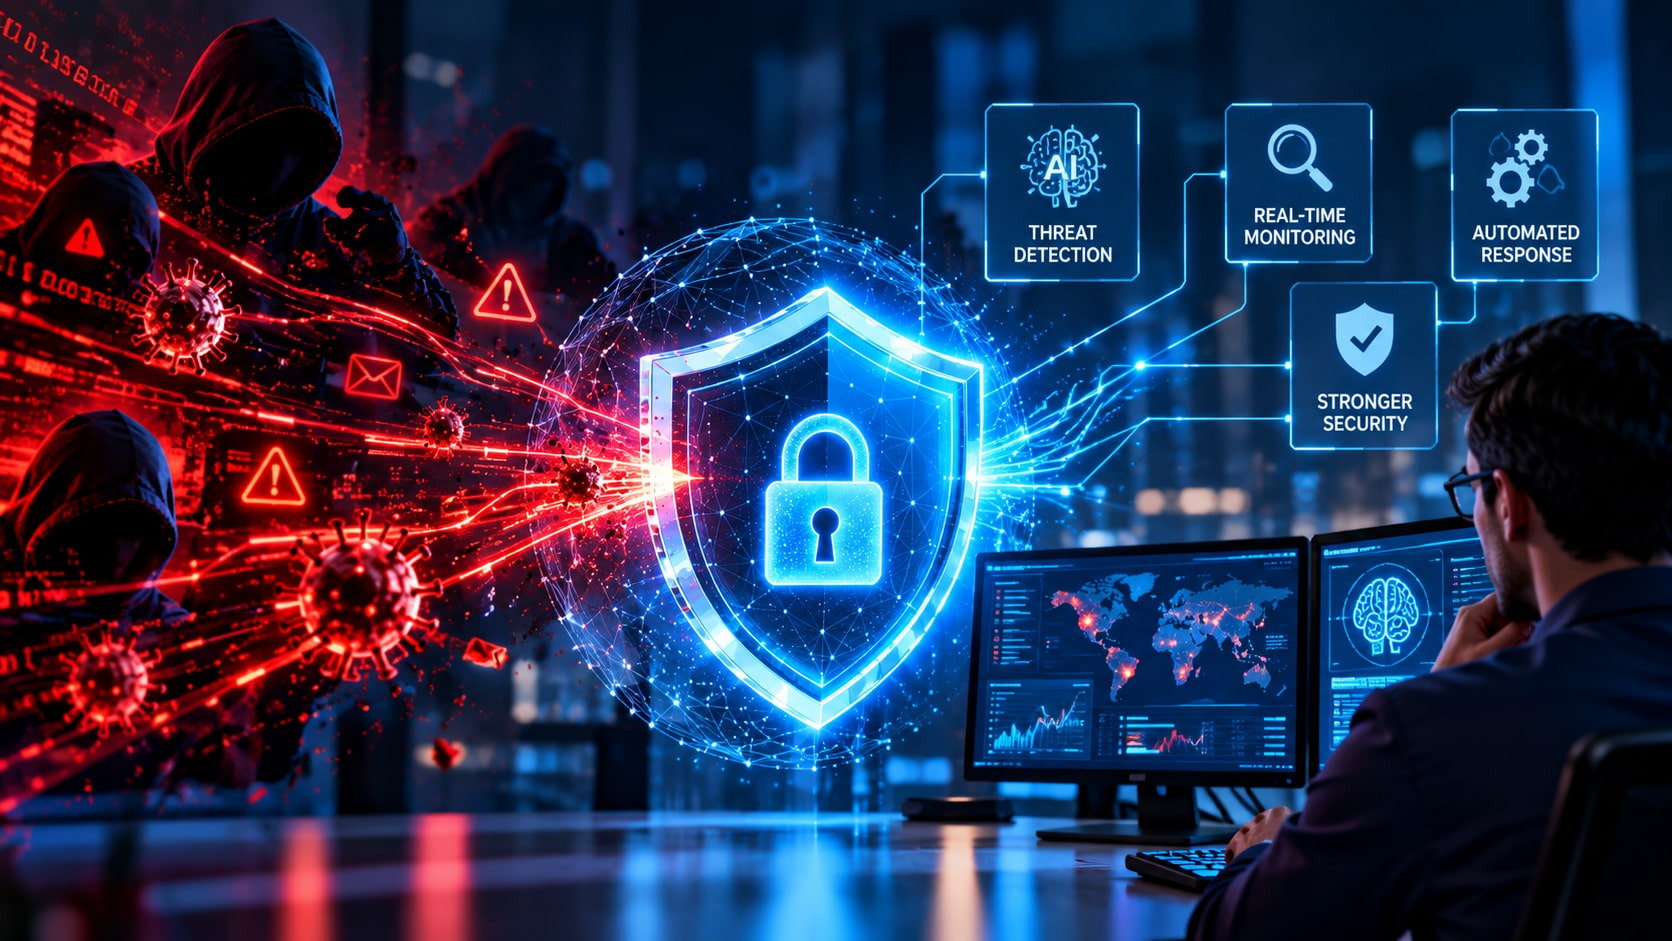
La cybersécurité ne consiste plus uniquement à réagir après une attaque. Les entreprises dépendent des systèmes numériques pour communiquer, stocker des informations et fournir leurs services. Repérer les signes d’alerte et corriger les faiblesses rapidement peut réduire les conséquences d’un incident. En 2026, la sécurité proactive fait partie d’une gestion responsable des technologies.
La sécurité réactive se concentre sur ce qui se passe après la découverte d’une activité suspecte ou d’une intrusion. Une approche proactive ajoute l’évaluation régulière des risques, la recherche de vulnérabilités, la surveillance des systèmes, la sensibilisation des employés et la préparation aux incidents. Elle ne garantit pas l’absence d’attaques, mais peut améliorer la préparation et accélérer la réaction.
Que comprend la cybersécurité proactive ?
Peut-on détecter les menaces avant une attaque ?
Une alerte ne prouve toutefois pas qu’une attaque est en cours, et certaines attaques ne présentent pas de signes précurseurs évidents. Il faut associer la surveillance à l’authentification multifacteur, à la segmentation du réseau, aux sauvegardes sécurisées, au principe du moindre privilège et à un plan de réponse aux incidents. Les alertes doivent être examinées rapidement par des personnes capables de les replacer dans leur contexte.
Comment l’IA peut-elle aider à détecter les menaces ?
Quelles sont les premières mesures à prendre ?
Définissez une procédure de signalement des e-mails suspects, des demandes de connexion et des comportements inhabituels. Formez les employés à reconnaître l’hameçonnage et l’ingénierie sociale, puis entraînez-vous à réagir à un incident. Réévaluez les contrôles régulièrement et après tout changement important.
Comme l’explique Ermal Beqiri, fondateur d’ALSoft :
« La cybersécurité proactive consiste à se préparer, et non à supposer que chaque menace peut être prédite. Plus une entreprise repère tôt ses faiblesses et les activités inhabituelles, mieux elle peut réagir et limiter les perturbations. »
Conclusion : agir avant que la menace ne devienne un incident