Votre panier est vide.
Agents IA en cybersécurité : comment transforment-ils la détection des menaces et les attaques automatisées ?
19 Oct
De nombreuses entreprises commencent à étudier la manière dont l’intelligence artificielle peut soutenir leurs processus de cybersécurité, mais toutes ne comprennent pas encore ce qui change lorsque des outils d’IA deviennent des agents.
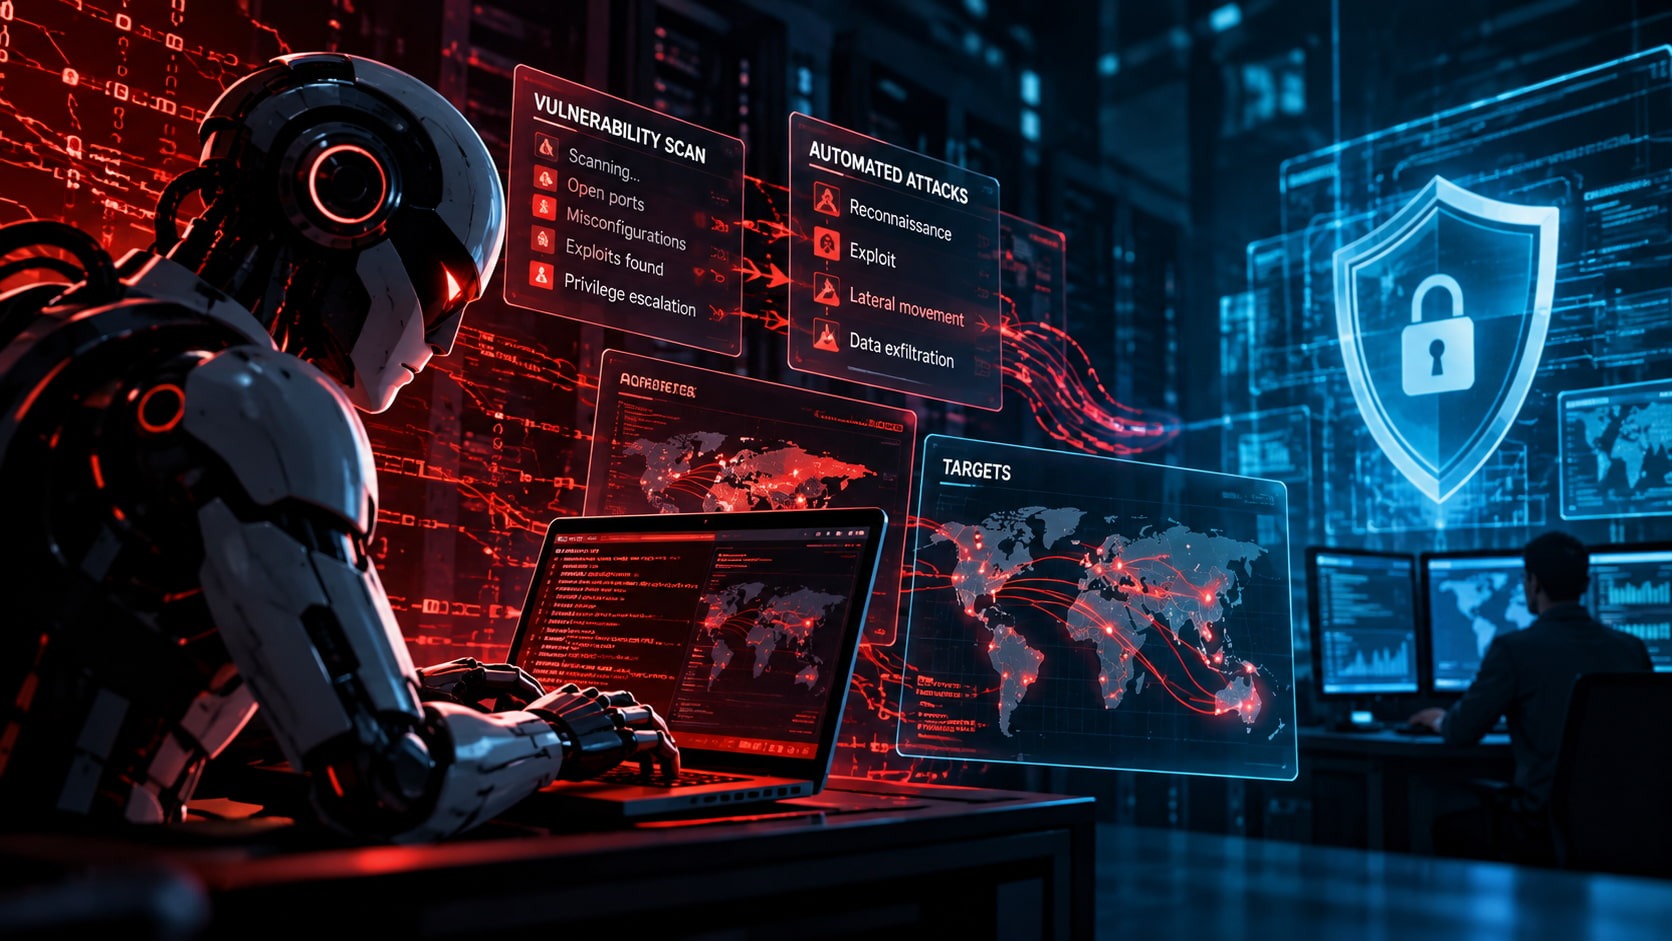
Les outils traditionnels analysent généralement des informations ou répondent à des instructions précises. Les agents IA peuvent enchaîner plusieurs étapes vers un objectif, par exemple examiner des signaux, recueillir du contexte et recommander ou déclencher des actions dans des limites définies.
Ces capacités peuvent aider les équipes de sécurité à gérer un volume croissant d’alertes et à réagir plus rapidement. Mais une automatisation similaire peut aussi être détournée par des attaquants pour accélérer, amplifier ou personnaliser leurs activités malveillantes.
Le défi ne consiste pas simplement à adopter une nouvelle technologie. Il faut comprendre où les agents IA apportent une valeur, quels risques ils créent et comment maintenir leurs actions dans un cadre de sécurité clair.
Quand les équipes de sécurité doivent réagir plus vite
Les équipes de cybersécurité examinent souvent des alertes issues de plusieurs systèmes, analysent des journaux et déterminent si une activité inhabituelle représente une menace réelle. Lorsque le nombre d’alertes augmente, il devient plus difficile de prioriser les incidents et de mener les enquêtes de manière cohérente.
Un agent IA disposant d’autorisations précises peut résumer des signaux, relier des informations et proposer des étapes d’investigation. Les analystes peuvent ainsi se concentrer sur les incidents qui nécessitent leur attention plutôt que de consacrer autant de temps à la collecte manuelle d’informations.
Cependant, les actions ayant des conséquences importantes, comme désactiver des comptes, bloquer des systèmes ou interrompre des services, doivent rester soumises à une validation et à une supervision humaines appropriées.
Les agents IA sont plus efficaces lorsqu’ils soutiennent un processus de sécurité défini, plutôt que lorsqu’ils fonctionnent sans limites ni responsabilité.
Comment les attaquants peuvent automatiser certaines étapes
Les attaquants peuvent utiliser l’IA pour accélérer la recherche d’informations publiques, adapter des messages de phishing ou organiser des tâches répétitives. La personnalisation peut rendre les messages trompeurs plus crédibles pour leurs destinataires.
L’automatisation peut également permettre de multiplier les tentatives. Cela ne signifie pas que toutes les attaques deviennent entièrement autonomes ou automatiquement plus sophistiquées : les résultats dépendent des outils disponibles, des accès et des compétences de l’opérateur.
Pour les entreprises, le risque concret est que certaines activités malveillantes se déroulent plus rapidement et à plus grande échelle, laissant moins de temps aux équipes pour repérer les comportements suspects.
Les organisations doivent donc se préparer aux menaces classiques comme aux attaques utilisant l’IA pour certaines étapes du processus.
La sécurité dépend des contrôles, pas seulement de la technologie
Les organisations peuvent réduire leur exposition grâce à l’authentification multifacteur, au principe du moindre privilège, aux mises à jour de sécurité, à la supervision centralisée et à des plans de réponse aux incidents testés. Ces mesures restent essentielles, que les attaquants utilisent ou non l’IA.
Les agents IA utilisés en interne doivent disposer d’autorisations limitées, de règles claires concernant les données accessibles et de journaux permettant d’examiner leurs actions. Les tests doivent couvrir les entrées inattendues et les situations où l’agent doit s’arrêter ou demander une validation.
Les informations sensibles ne doivent être partagées avec des systèmes IA que lorsque cela est nécessaire et dans le respect des règles de protection des données. L’entreprise doit également déterminer qui vérifie les décisions de l’agent et intervient en cas de problème.
Ces mesures permettent à l’automatisation d’améliorer la visibilité et la réactivité sans créer de risques inutiles pour l’accès aux données ou les opérations.
L’IA doit s’intégrer à la stratégie de sécurité de l’entreprise
Il n’existe pas de solution unique adaptée à toutes les organisations. Avant de déployer des agents IA, une entreprise doit identifier les tâches de sécurité répétitives, déterminer quelles données peuvent être utilisées et définir les actions nécessitant une autorisation humaine.
Les plateformes de sécurité existantes et les processus internes peuvent suffire dans certains cas ; d’autres situations peuvent nécessiter des intégrations ou des logiciels adaptés à des workflows spécifiques. L’objectif doit être de résoudre un problème de sécurité défini, et non d’ajouter de l’IA simplement parce qu’elle est nouvelle.
Les résultats doivent être évalués à l’aide d’indicateurs concrets, tels que le temps d’investigation, la qualité des alertes, la cohérence et la possibilité d’expliquer ou d’auditer les actions.
Lorsqu’ils reposent sur des responsabilités claires et des résultats mesurables, les agents IA peuvent structurer davantage les processus de cybersécurité tout en maintenant la responsabilité humaine.
Comme l’explique Ermal Beqiri, fondateur d’ALSoft :
« L’IA peut aider les équipes de sécurité à travailler plus vite, mais la confiance dépend de la manière dont ces systèmes sont conçus, limités et surveillés. L’automatisation doit renforcer les contrôles de sécurité et la décision humaine, sans remplacer la responsabilité. »
Pour les entreprises, la première étape consiste à identifier les usages où les agents IA peuvent apporter une aide maîtrisée, à définir les limites d’accès et de validation, puis à tester leur comportement avant de les intégrer à des processus critiques. Une approche progressive permet de tirer parti de l’automatisation tout en préservant la supervision, la résilience et la confiance.