Nessun prodotto nel carrello.
Agenti AI nella cybersecurity: come cambiano il rilevamento delle minacce e gli attacchi automatizzati?
19 Oct
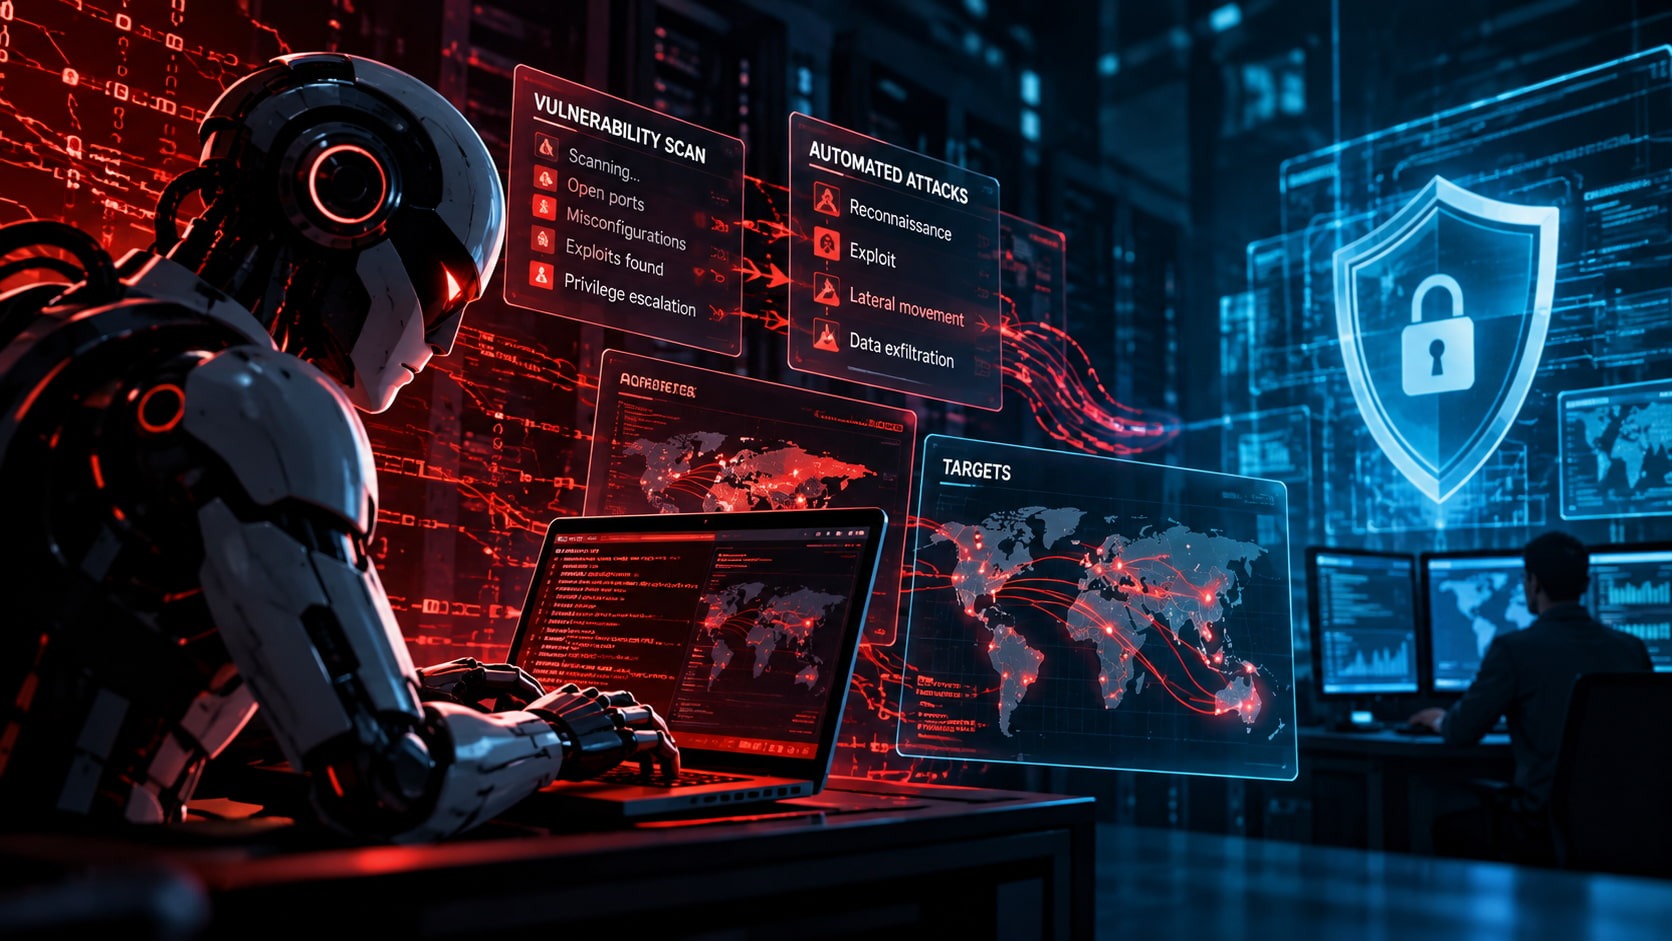
Molte aziende stanno iniziando a valutare come l’intelligenza artificiale possa supportare i processi di cybersecurity, ma non tutte comprendono pienamente cosa cambia quando gli strumenti AI diventano agenti.
Gli strumenti tradizionali analizzano informazioni o rispondono a istruzioni specifiche. Gli agenti AI possono eseguire più passaggi collegati per raggiungere un obiettivo, ad esempio esaminare segnali, raccogliere contesto e suggerire o avviare azioni entro limiti definiti.
Queste capacità possono aiutare i team di sicurezza a gestire un numero crescente di avvisi e a reagire più rapidamente. Allo stesso tempo, un’automazione simile può essere sfruttata dagli aggressori per aumentare la velocità, la portata o la personalizzazione delle attività dannose.
La sfida non consiste semplicemente nell’adottare una nuova tecnologia. Occorre capire dove gli agenti AI possono offrire valore, quali rischi introducono e come mantenere le loro azioni entro confini di sicurezza chiari.
Quando i team di sicurezza devono reagire più rapidamente
I team di cybersecurity esaminano spesso avvisi provenienti da più sistemi, analizzano i log e valutano se un’attività insolita rappresenti una minaccia reale. Quando gli avvisi aumentano, diventa più difficile dare priorità agli incidenti e svolgere indagini in modo coerente.
Un agente AI con autorizzazioni ben definite può riassumere segnali, collegare informazioni correlate e suggerire passaggi investigativi. Questo aiuta gli analisti a concentrarsi sugli incidenti che richiedono attenzione, riducendo il tempo dedicato alla raccolta manuale dei dati.
Tuttavia, le azioni con conseguenze importanti, come disattivare account, bloccare sistemi o interrompere servizi, dovrebbero continuare a richiedere un’adeguata approvazione e supervisione umana.
Gli agenti AI funzionano meglio quando supportano un processo di sicurezza definito, invece di operare senza limiti o responsabilità.
Come gli aggressori possono automatizzare alcune fasi
Gli aggressori possono utilizzare l’AI per accelerare la raccolta di informazioni pubbliche, adattare i messaggi di phishing o organizzare attività ripetitive. La personalizzazione può rendere i messaggi ingannevoli più pertinenti per chi li riceve.
L’automazione può anche consentire di ripetere i tentativi su scala maggiore. Ciò non significa che ogni attacco diventi completamente autonomo o automaticamente più sofisticato: i risultati dipendono dagli strumenti disponibili, dagli accessi e dalle capacità dell’operatore.
Per le aziende, il rischio concreto è che alcune attività dannose si svolgano più rapidamente e su scala più ampia, lasciando meno tempo ai team per individuare comportamenti sospetti.
Le organizzazioni dovrebbero quindi prepararsi sia alle minacce tradizionali sia agli attacchi che utilizzano l’AI per supportare alcune fasi del processo.
La sicurezza dipende dai controlli, non solo dalla tecnologia
Le organizzazioni possono ridurre i rischi con autenticazione a più fattori, principio del privilegio minimo, aggiornamenti di sicurezza tempestivi, monitoraggio centralizzato e piani di risposta agli incidenti testati. Queste misure restano importanti indipendentemente dall’uso dell’AI da parte degli aggressori.
Gli agenti AI utilizzati internamente dovrebbero avere autorizzazioni limitate, regole chiare sui dati accessibili e registri che consentano di verificare le loro azioni. I test dovrebbero includere input imprevisti e situazioni in cui l’agente deve fermarsi o chiedere approvazione.
Le informazioni sensibili dovrebbero essere condivise con sistemi AI solo quando necessario e nel rispetto delle regole di protezione dei dati. L’azienda dovrebbe anche definire chi controlla le decisioni dell’agente e chi interviene in caso di problema.
Queste misure aiutano a garantire che l’automazione migliori visibilità e capacità di risposta senza creare rischi inutili per gli accessi o le operazioni.
L’AI deve adattarsi alla strategia di sicurezza aziendale
Non esiste un’unica soluzione adatta a ogni organizzazione. Prima di introdurre agenti AI, un’azienda dovrebbe identificare le attività di sicurezza ripetitive, stabilire quali dati possono essere utilizzati e definire quali azioni richiedono l’autorizzazione umana.
Le piattaforme di sicurezza esistenti e i processi interni possono essere sufficienti in alcuni casi; in altri possono servire integrazioni o software personalizzati per flussi di lavoro specifici. L’obiettivo dovrebbe essere risolvere un problema di sicurezza concreto, non aggiungere AI solo perché è una tecnologia nuova.
I risultati dovrebbero essere valutati con indicatori pratici, come il tempo necessario per le indagini, la qualità degli avvisi, la coerenza e la possibilità di spiegare o verificare le azioni.
Quando si basano su responsabilità chiare e risultati misurabili, gli agenti AI possono rendere più organizzati i processi di cybersecurity mantenendo la responsabilità in capo alle persone.
Come spiega Ermal Beqiri, fondatore di ALSoft:
« L’AI può aiutare i team di sicurezza a lavorare più velocemente, ma la fiducia dipende da come questi sistemi vengono progettati, limitati e monitorati. L’automazione dovrebbe rafforzare i controlli di sicurezza e le decisioni umane, non sostituire la responsabilità. »
Per le aziende, il primo passo è individuare dove gli agenti AI possono essere utili in modo controllato, definire limiti di accesso e approvazione e testarne il comportamento prima di usarli nei processi critici. Un approccio graduale consente di sfruttare l’automazione mantenendo supervisione, resilienza e fiducia.