Votre panier est vide.
IA et cybersécurité : comment les entreprises peuvent protéger leurs données face aux nouvelles menaces
29 Oct
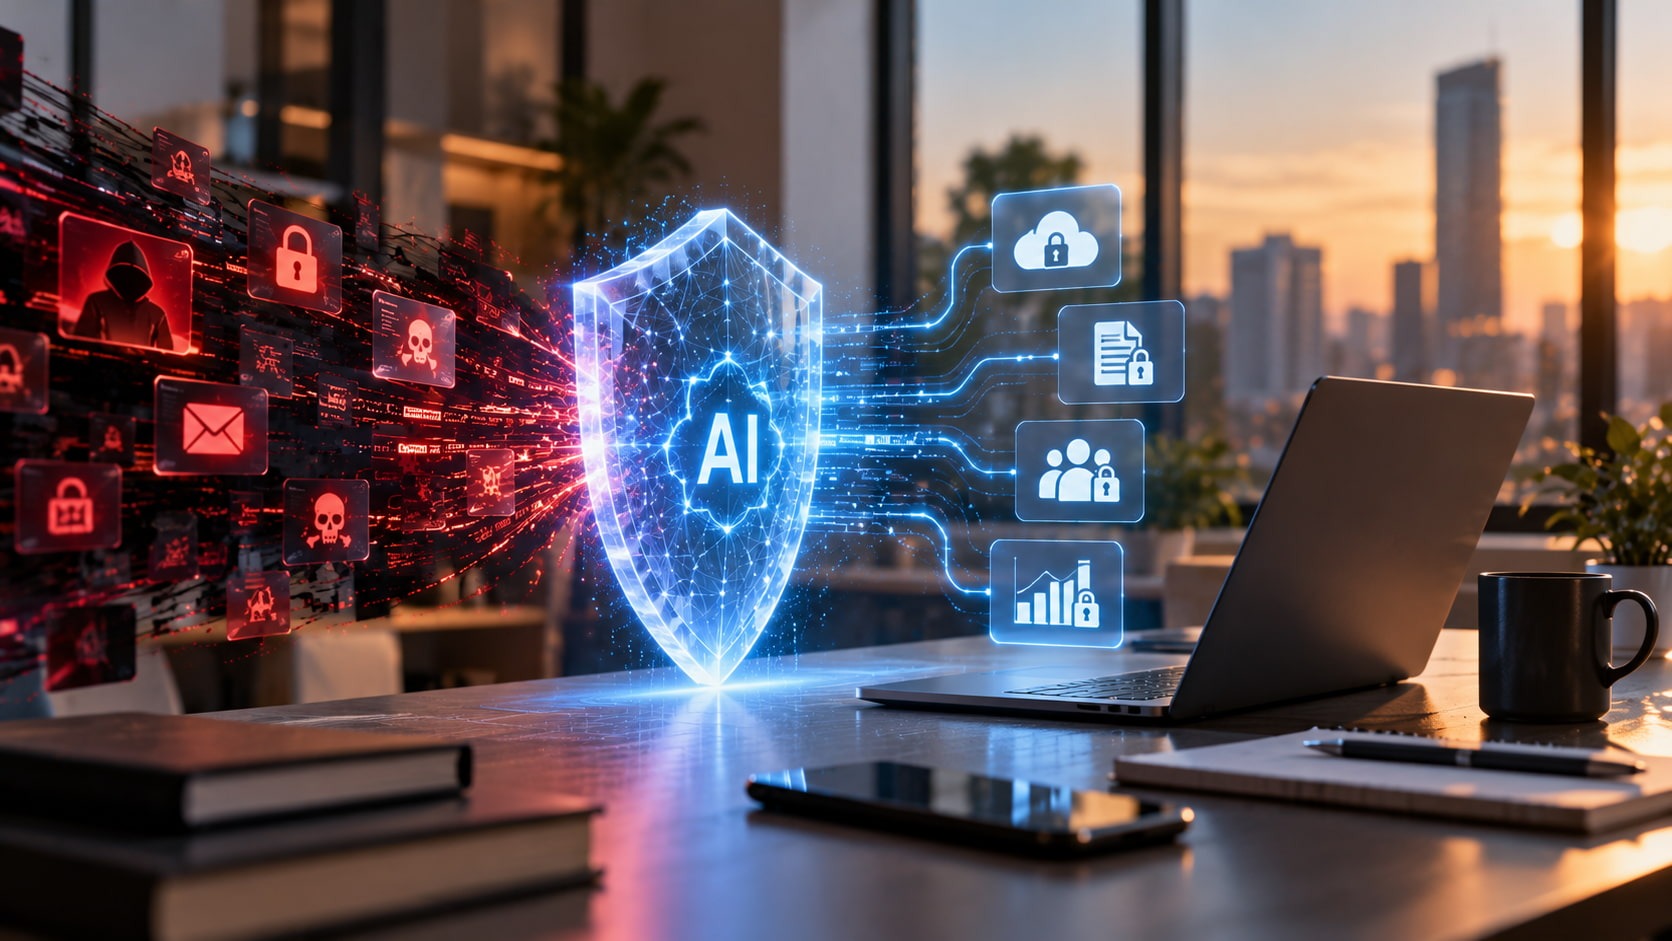
L’intelligence artificielle prend une place croissante dans la cybersécurité. Les entreprises doivent faire face au phishing, aux rançongiciels, au vol d’identifiants et aux attaques visant les systèmes connectés. Le volume et la rapidité des alertes peuvent compliquer l’identification des risques les plus urgents. L’IA peut aider à analyser les comportements, à hiérarchiser les alertes et à accélérer les réponses, à condition de s’inscrire dans une stratégie de sécurité bien conçue.
Les outils traditionnels s’appuient souvent sur des indicateurs connus et des règles prédéfinies. Les systèmes utilisant l’IA peuvent également examiner les comportements inhabituels sur les réseaux, les appareils, les comptes et les applications. Ils peuvent, par exemple, signaler une connexion inhabituelle ou une activité qui diffère des habitudes d’un utilisateur. Ces signaux doivent toutefois être vérifiés : une alerte de l’IA ne prouve pas automatiquement qu’une attaque a eu lieu.
Pour les entreprises qui évaluent ces technologies, ALSoft recommande de commencer par des priorités de sécurité claires, des données fiables et des procédures de réponse définies. L’IA doit renforcer le travail des spécialistes, sans remplacer la responsabilité, le jugement professionnel ou les contrôles essentiels.
Comment l’IA peut-elle renforcer la cybersécurité ?
L’IA peut contribuer à la détection des menaces en analysant de grands volumes d’activité et en mettant en évidence les comportements à examiner. Elle peut aider les équipes à trier les alertes, à relier les événements provenant de différents systèmes, à repérer des caractéristiques suspectes dans les courriels et à résumer les informations liées à un incident. Bien intégrées, ces fonctions peuvent réduire les analyses répétitives et permettre de se concentrer sur les risques prioritaires.
L’IA peut aussi soutenir la réponse aux incidents en proposant des mesures de confinement, en réunissant les journaux pertinents ou en préparant un premier compte rendu. Les actions susceptibles d’interrompre des systèmes, d’affecter les clients ou d’exposer des données sensibles doivent rester soumises à une validation humaine autorisée.
Comment les entreprises doivent-elles se préparer ?
Commencez par identifier les systèmes et les informations les plus importants : données clients, informations financières, comptes des employés, applications métier et infrastructures critiques. Maintenez les logiciels à jour, imposez l’authentification multifacteur, appliquez le principe du moindre privilège, testez les sauvegardes et définissez une procédure claire de signalement et de traitement des incidents.
Avant de déployer des outils de sécurité fondés sur l’IA, examinez les données collectées, leur lieu de traitement, leur durée de conservation et les personnes qui peuvent y accéder. Testez les intégrations et les procédures d’escalade, précisez les actions automatisables et apprenez aux employés à signaler les activités suspectes. Des exercices réguliers permettent de repérer les failles avant un incident réel.
Risques et limites de l’IA en cybersécurité
Les systèmes d’IA peuvent générer de fausses alertes, manquer des menaces nouvelles ou formuler des recommandations à partir de données incomplètes. Les attaquants peuvent également utiliser l’IA pour créer des messages de phishing plus convaincants ou adapter leurs méthodes. Des outils mal gouvernés peuvent poser des problèmes de confidentialité ou créer de nouveaux risques lorsqu’ils disposent de permissions excessives.
Les entreprises doivent donc associer l’IA à des contrôles de sécurité multicouches, à une surveillance continue, à des tests indépendants et à une supervision humaine. Conservez des journaux d’audit, limitez les actions automatisées aux scénarios autorisés et permettez, lorsque cela est possible, d’interrompre ou d’annuler une action. L’IA peut améliorer la détection et la réponse, mais ne garantit pas à elle seule la sécurité d’un système.
Comment mesurer la valeur pour l’entreprise ?
Évaluez les outils à l’aide d’indicateurs pratiques : délai de détection, délai de confinement, taux de fausses alertes, charge d’investigation et temps de rétablissement. Prenez en compte les coûts de mise en œuvre, d’intégration, de formation, de surveillance et de maintenance. Examinez régulièrement les résultats et adaptez les contrôles à l’évolution des menaces.
Conclusion : l’IA doit s’inscrire dans une stratégie globale
L’IA peut aider les entreprises à repérer les activités suspectes et à réagir plus efficacement, mais une cybersécurité solide repose toujours sur la préparation, des processus fiables, des équipes formées et une protection multicouche. Il faut identifier les risques prioritaires, déployer les outils adaptés avec prudence et évaluer continuellement leurs résultats.
Comme le souligne Ermal Beqiri d’ALSoft :
« La technologie apporte le plus de valeur lorsqu’elle répond à un risque réel, facilite des décisions éclairées et maintient des responsabilités et des contrôles clairement définis. »
Pour les organisations qui envisagent la cybersécurité basée sur l’IA, la première étape consiste à examiner les risques actuels, à renforcer les mesures fondamentales et à tester les outils dans un environnement contrôlé avant d’élargir leur utilisation.