Nessun prodotto nel carrello.
AI e cybersecurity: come le aziende possono proteggere i dati dalle nuove minacce
29 Oct
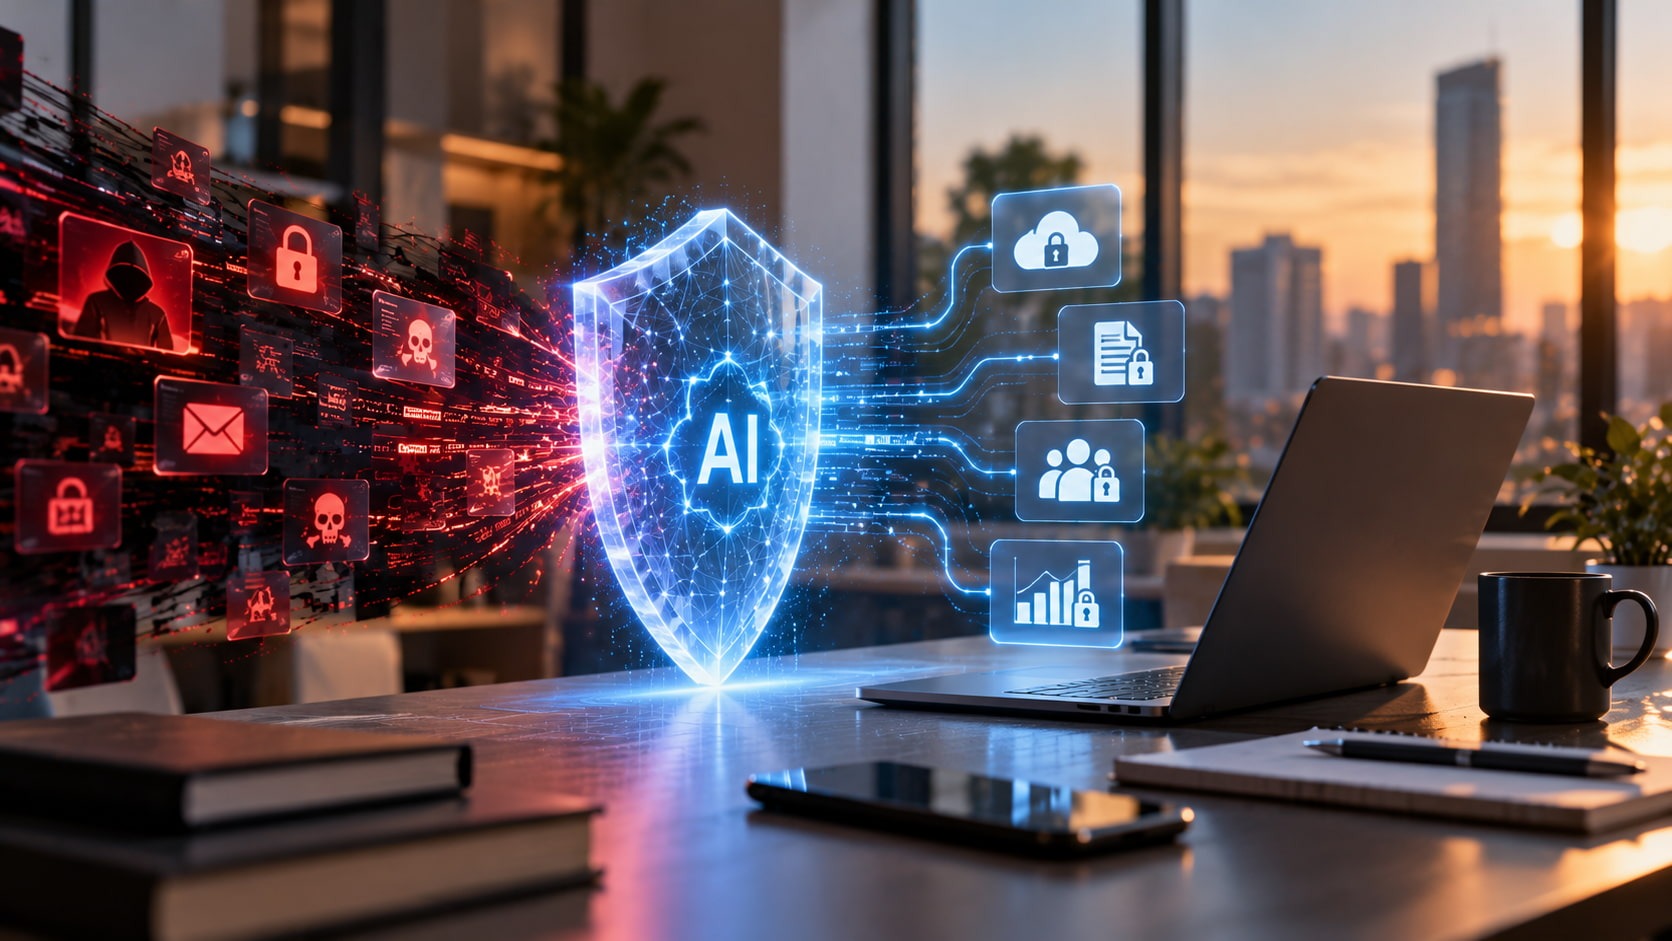
L’intelligenza artificiale sta assumendo un ruolo sempre più importante nella cybersecurity. Le aziende devono affrontare phishing, ransomware, furto di credenziali e attacchi ai sistemi connessi. Il volume e la velocità degli avvisi possono rendere difficile individuare i rischi più urgenti. L’AI può aiutare ad analizzare i modelli di attività, dare priorità agli avvisi e supportare risposte più rapide, ma deve far parte di una strategia di sicurezza ben progettata.
Gli strumenti tradizionali spesso si basano su indicatori noti e regole predefinite. I sistemi basati sull’AI possono anche esaminare comportamenti insoliti su reti, dispositivi, account e applicazioni. Per esempio, possono segnalare un accesso inatteso o un’attività diversa dalle abitudini normali di un utente. Questi segnali devono comunque essere verificati: un avviso generato dall’AI non dimostra automaticamente che sia in corso un attacco.
Per le aziende che valutano queste tecnologie, ALSoft consiglia di partire da priorità di sicurezza chiare, dati affidabili e procedure di risposta definite. L’AI dovrebbe rafforzare il lavoro degli specialisti, non sostituire responsabilità, giudizio professionale o controlli consolidati.
Come può l’AI supportare la cybersecurity?
L’AI può contribuire al rilevamento delle minacce analizzando grandi volumi di attività e mettendo in evidenza schemi da approfondire. Può aiutare i team a ordinare gli avvisi, collegare eventi provenienti da sistemi diversi, individuare caratteristiche sospette nelle email e riassumere le informazioni sugli incidenti. Se integrate correttamente, queste funzioni possono ridurre le analisi ripetitive e consentire di concentrarsi sui rischi prioritari.
L’AI può inoltre supportare la risposta agli incidenti suggerendo misure di contenimento, raccogliendo registri pertinenti o preparando una prima sintesi dell’accaduto. Le azioni che potrebbero interrompere sistemi, coinvolgere clienti o esporre dati sensibili dovrebbero richiedere la revisione di personale autorizzato.
Come devono prepararsi le aziende?
Iniziate individuando i sistemi e le informazioni più importanti: dati dei clienti, informazioni finanziarie, account dei dipendenti, applicazioni aziendali e infrastrutture critiche. Mantenete aggiornati i software, applicate l’autenticazione a più fattori e il principio del privilegio minimo, verificate i backup e definite una procedura chiara per segnalare e gestire gli incidenti.
Prima di introdurre strumenti di sicurezza basati sull’AI, verificate quali dati raccolgono, dove vengono elaborati, per quanto tempo sono conservati e chi può accedervi. Testate le integrazioni e le procedure di escalation, definite quali azioni possono essere automatizzate e assicuratevi che il personale sappia segnalare attività sospette. Esercitazioni regolari aiutano a individuare le lacune prima di un incidente reale.
Rischi e limiti dell’AI nella cybersecurity
I sistemi AI possono generare falsi positivi, non riconoscere minacce nuove o formulare raccomandazioni basate su dati incompleti. Anche gli aggressori possono usare l’AI per creare messaggi di phishing più convincenti o adattare le proprie tecniche. Strumenti gestiti male possono causare problemi di privacy o introdurre nuovi rischi se dispongono di autorizzazioni eccessive.
Le aziende dovrebbero quindi combinare l’AI con controlli di sicurezza multilivello, monitoraggio continuo, test indipendenti e supervisione umana. Conservate registri verificabili, limitate le azioni automatiche a scenari approvati e consentite, quando possibile, di interrompere o annullare un’azione. L’AI può migliorare rilevamento e risposta, ma non garantisce da sola la sicurezza dei sistemi.
Come misurare il valore per l’azienda?
Valutate gli strumenti con indicatori concreti, come il tempo necessario per rilevare una minaccia, contenere un incidente e ripristinare i sistemi, oltre al tasso di falsi positivi e al carico di lavoro investigativo. Includete i costi di implementazione, integrazione, formazione, monitoraggio e manutenzione. Riesaminate regolarmente i risultati e aggiornate i controlli in base all’evoluzione delle minacce.
Conclusione: l’AI deve far parte di una strategia più ampia
L’AI può aiutare le aziende a riconoscere attività sospette e reagire con maggiore efficienza, ma una cybersecurity efficace dipende ancora da preparazione, processi solidi, personale formato e protezione multilivello. L’approccio migliore consiste nell’individuare i rischi più importanti, introdurre con attenzione gli strumenti adeguati e valutarne continuamente i risultati.
Come sottolinea Ermal Beqiri di ALSoft:
“La tecnologia crea il massimo valore quando affronta un rischio concreto, supporta decisioni consapevoli e mantiene responsabilità e controlli chiaramente definiti.”
Per le organizzazioni che valutano la cybersecurity basata sull’AI, il primo passo pratico è esaminare i rischi attuali, rafforzare le misure fondamentali e sperimentare gli strumenti in un ambiente controllato prima di estenderne l’utilizzo.